Responsable du traitement
Le responsable du traitement est Bernalis, entreprise individuelle, dont le siège est situé 13 rue Millienne Mandé, 97313 Saint-Georges, SIRET 43901523100087.
Pour toute question relative à vos données : bernard@bernalis.com.
Données collectées
Via le formulaire de contact
Nom, adresse e-mail, objet et contenu du message. Seuls le nom et l’adresse e-mail sont obligatoires : ils sont nécessaires pour vous répondre.
Via l’espace client
Identifiant, adresse e-mail, mot de passe (stocké sous forme chiffrée et jamais accessible en clair), documents et pièces que vous déposez, historique des missions et relevé des travaux réalisés.
Dans le cadre d’une mission
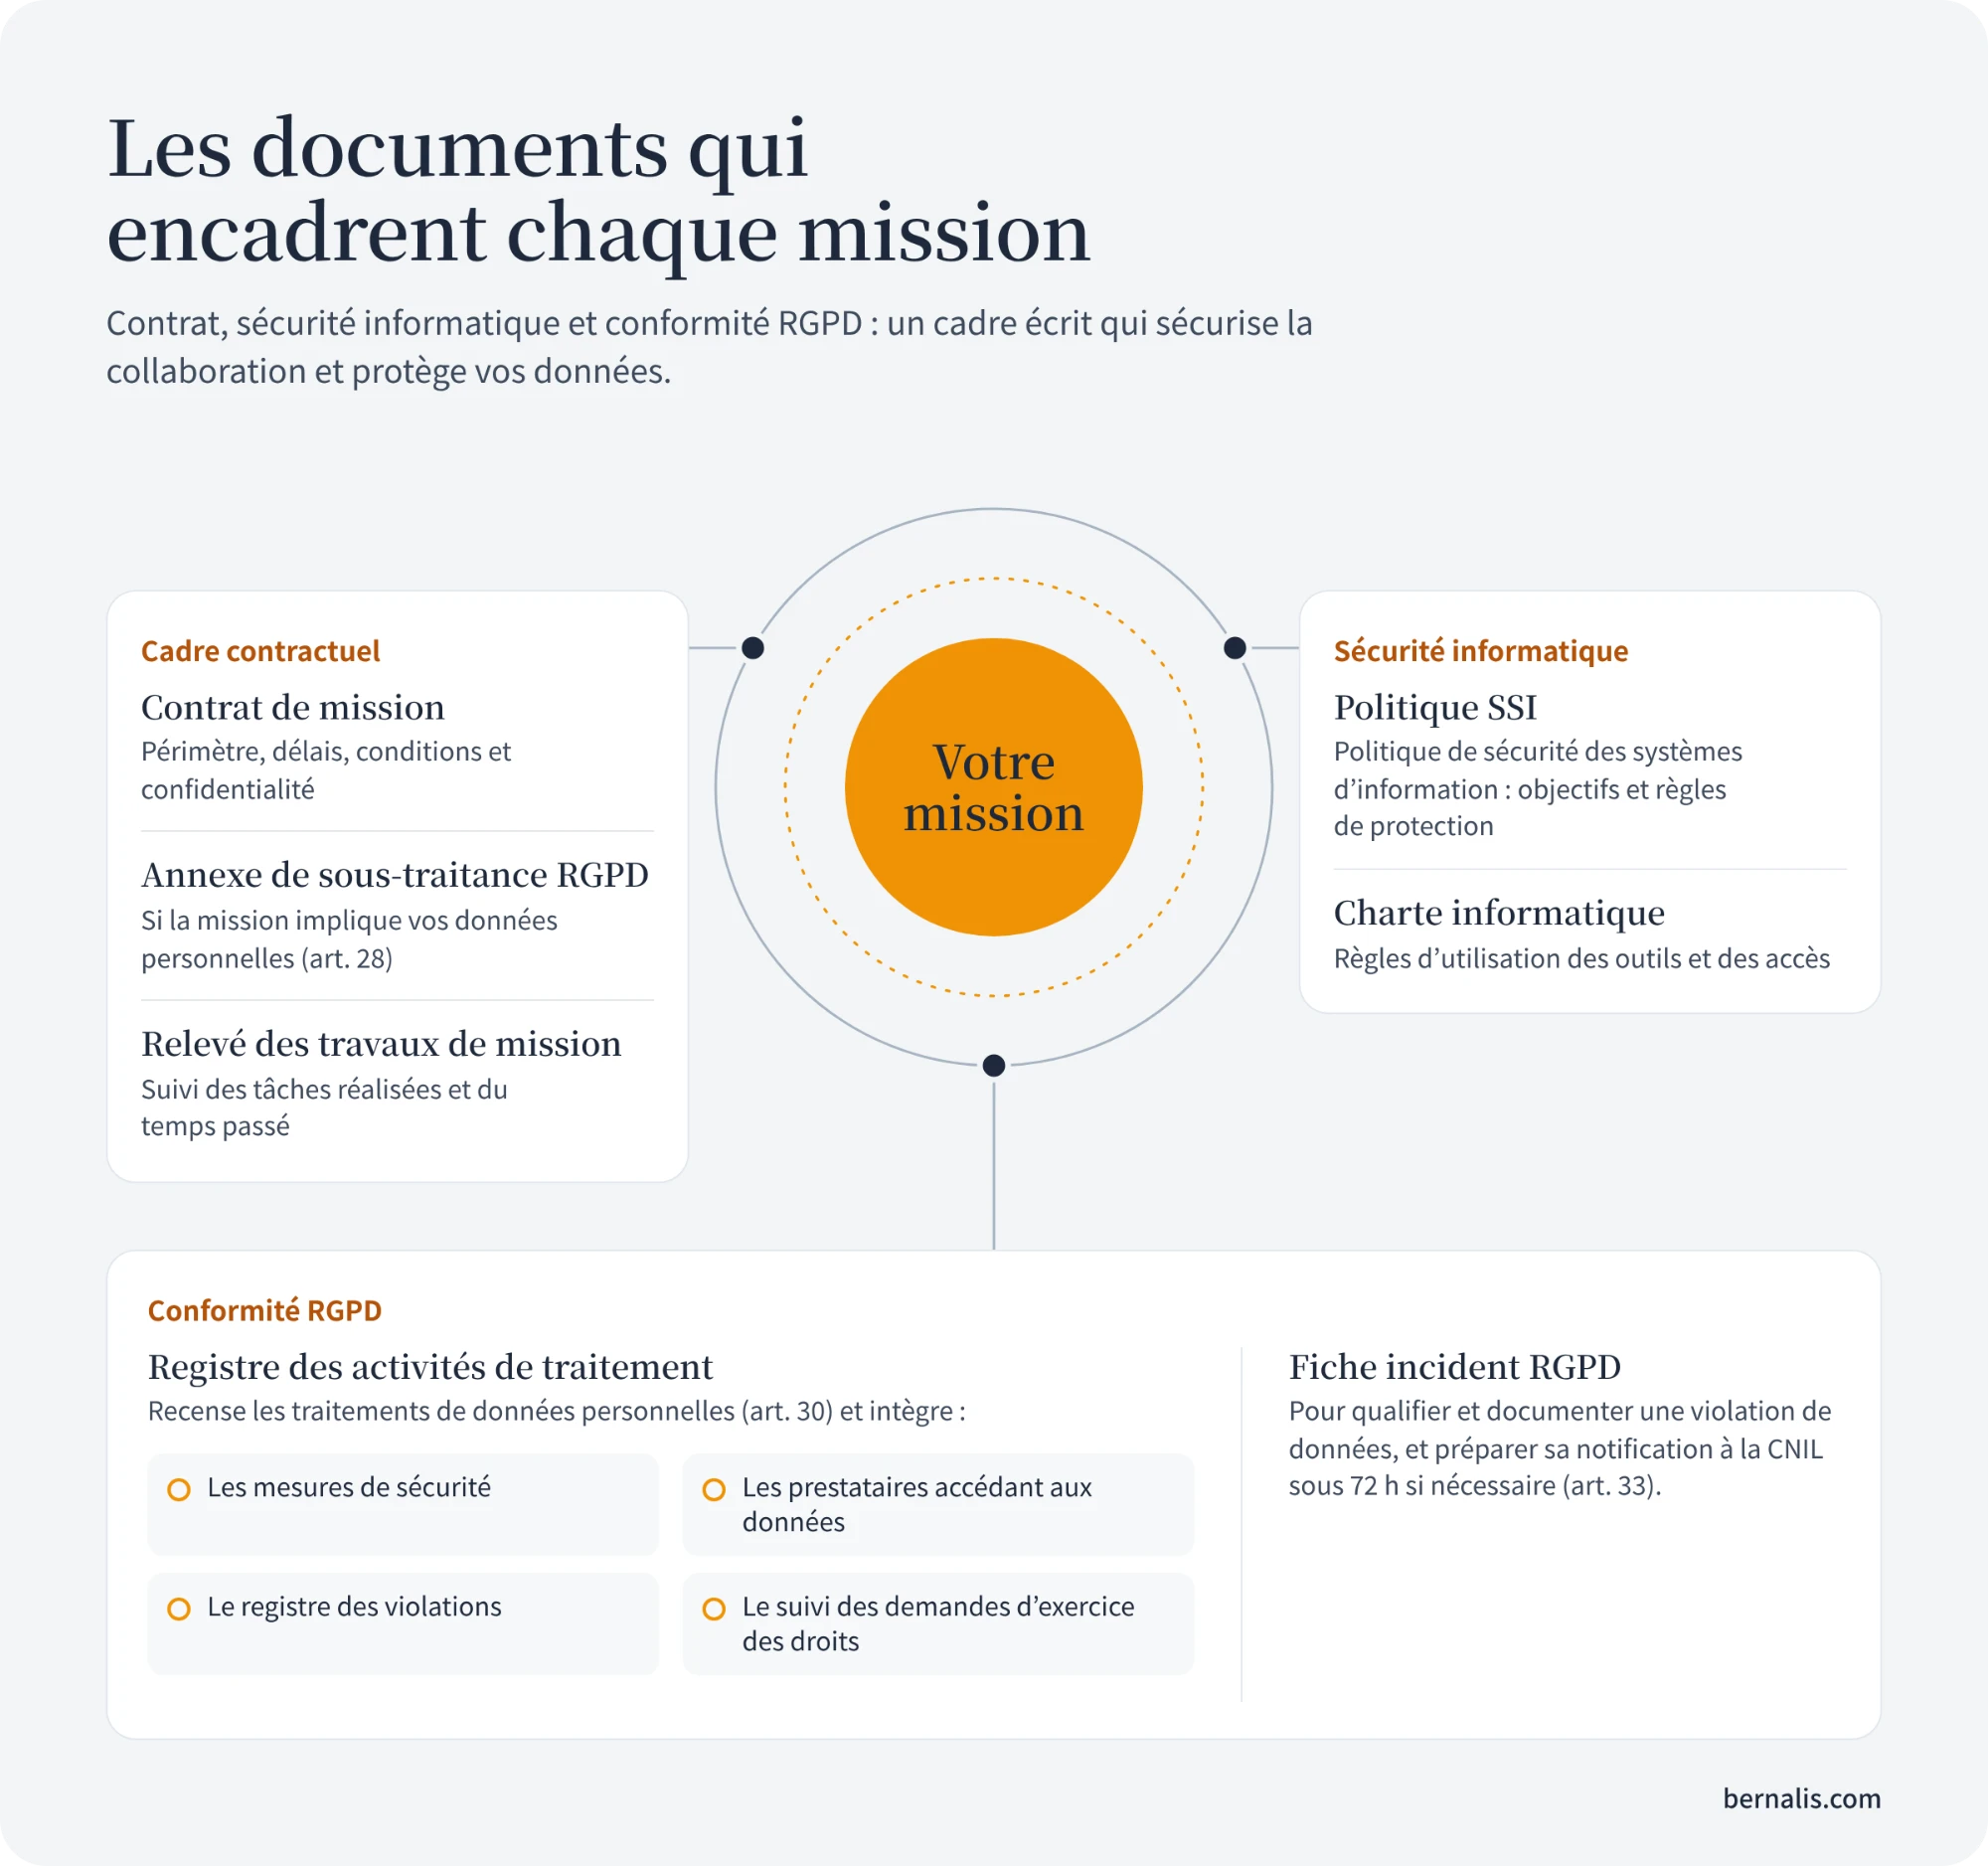
Selon la prestation confiée, Bernalis peut être amené à traiter des données concernant vos propres salariés, stagiaires ou clients. Bernalis agit alors en qualité de sous-traitant au sens de l’article 28 du RGPD, sur instruction documentée du client, dans le cadre prévu au contrat.
Navigation
Le site n’utilise ni cookie publicitaire, ni outil de mesure d’audience tiers. Seuls des cookies techniques strictement nécessaires au fonctionnement du site et au maintien de votre session sur l’espace client sont déposés. Ces cookies sont exemptés de consentement.
Finalités et bases légales
Finalités et bases légales| Finalité | Base légale |
|---|
| Répondre aux demandes envoyées via le formulaire de contact | Mesures précontractuelles à la demande de la personne (art. 6.1.b) |
| Exécuter la mission et gérer la relation client | Exécution du contrat (art. 6.1.b) |
| Donner accès à l’espace client sécurisé | Exécution du contrat (art. 6.1.b) |
| Émettre et conserver les factures | Obligation légale comptable (art. 6.1.c) |
| Assurer la sécurité du site et prévenir les abus | Intérêt légitime (art. 6.1.f) |
Durées de conservation
- Demandes restées sans suite : 12 mois à compter du dernier échange.
- Données de la relation client : pendant toute la durée de la relation, puis trois ans à compter du dernier contact à des fins de prospection.
- Documents déposés sur l’espace client : supprimés à la fin de la mission sur simple demande par courriel, et au plus tard 30 jours après sa clôture.
- Pièces comptables et factures : dix ans, conformément à l’article L123-22 du Code de commerce.
Destinataires
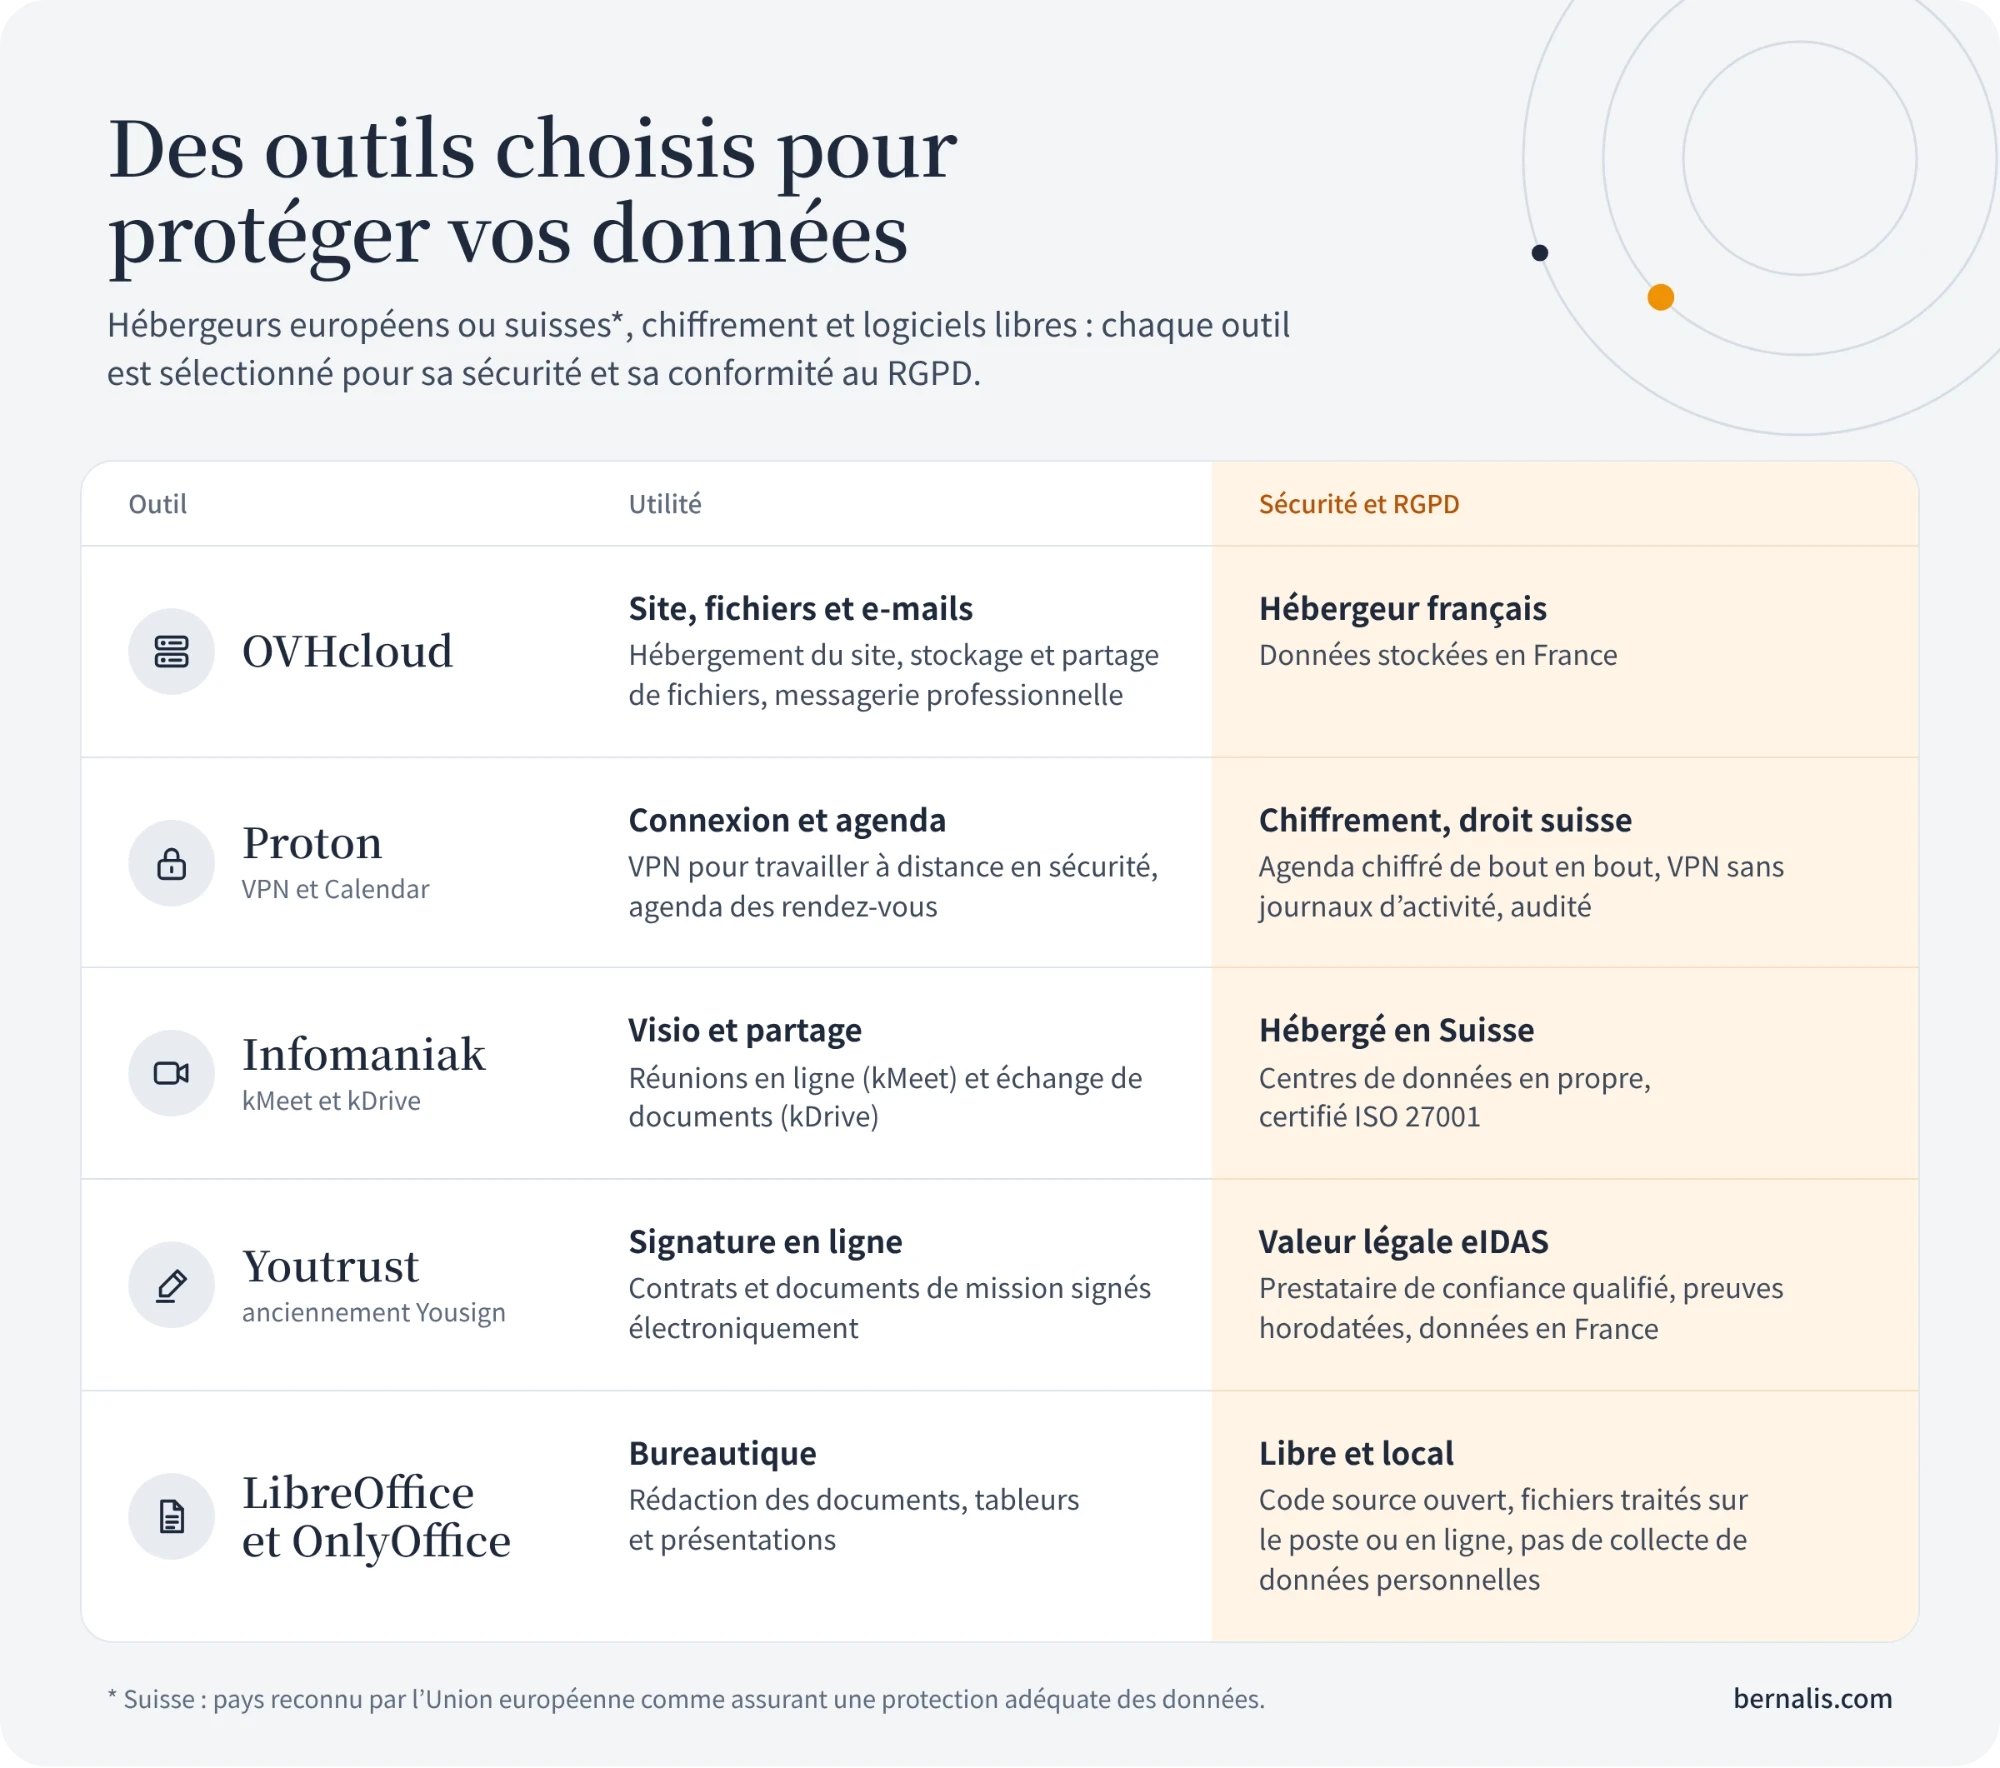
Vos données ne sont ni vendues, ni louées, ni cédées à des tiers à des fins commerciales. Elles sont traitées par Bernalis et, pour les seuls besoins techniques du service, par les prestataires suivants, choisis pour leur sécurité et leur conformité au RGPD :
Destinataires| Prestataire | Rôle | Localisation des données |
|---|
| OVH SAS (OVHcloud) | Hébergement du site et de l’espace client, stockage de fichiers, messagerie | France (UE) |
| Proton AG | VPN et agenda des rendez-vous, chiffré de bout en bout | Suisse |
| Infomaniak Network SA | Visioconférence (kMeet), partage de documents et édition en ligne (kDrive) | Suisse |
| Youtrust (anciennement Yousign) | Signature électronique des contrats et documents de mission | France (UE) |
LibreOffice est utilisé sur le poste de travail ; l’édition en ligne avec OnlyOffice se fait dans kDrive (Infomaniak). Ces logiciels de bureautique ne transmettent aucune donnée à un prestataire supplémentaire.
Transferts hors de l’Union européenne. Les données traitées par Proton et Infomaniak sont hébergées en Suisse. La Commission européenne reconnaît que la Suisse assure un niveau de protection des données équivalent à celui de l’Union européenne (décision d’adéquation 2000/518/CE, confirmée en 2024). Ces transferts sont donc autorisés sans garantie supplémentaire, conformément à l’article 45 du RGPD. Aucune donnée n’est transférée vers un autre pays hors de l’Union européenne.
Sécurité
- Connexion chiffrée en HTTPS sur l’ensemble du site.
- Accès à l’espace client par identifiant personnel et mot de passe, avec vérification en deux étapes par courriel.
- Cloisonnement des espaces : chaque client n’accède qu’à ses propres documents.
- Aucune donnée client n’est réutilisée pour une autre mission ni pour entraîner un modèle d’intelligence artificielle.
Vos droits
Vous disposez d’un droit d’accès, de rectification, d’effacement, de limitation et d’opposition, ainsi que d’un droit à la portabilité de vos données et du droit de définir des directives relatives à leur sort après votre décès.
Pour les exercer, écrivez à bernard@bernalis.com. Une réponse vous est apportée dans un délai d’un mois. Une pièce d’identité peut être demandée en cas de doute raisonnable sur votre identité.
Si vous estimez, après nous avoir contactés, que vos droits ne sont pas respectés, vous pouvez introduire une réclamation auprès de la CNIL : 3 place de Fontenoy, TSA 80715, 75334 Paris Cedex 07 — cnil.fr.
Cookies
Seuls des cookies techniques sont utilisés : maintien de la session sur l’espace client, sécurisation des formulaires et préférences d’affichage. Aucun cookie de mesure d’audience ni de publicité n’est déposé. Vous pouvez configurer votre navigateur pour les refuser, en sachant que l’accès à l’espace client ne fonctionnera plus.
Modification de la présente politique
Cette politique peut être mise à jour pour tenir compte d’évolutions légales ou techniques. La date de dernière mise à jour figure en haut de page.