Qu’est-ce que le RGPD ?
Le Règlement général sur la protection des données — Règlement (UE) 2016/679 — est applicable dans toute l’Union européenne depuis le 25 mai 2018. En France, il se combine avec la loi n° 78-17 du 6 janvier 1978, dite « Informatique et Libertés », modifiée en 2018.
Il encadre tout traitement de données à caractère personnel, c’est-à-dire toute information se rapportant à une personne physique identifiée ou identifiable : un nom, une adresse e-mail, un numéro de téléphone, un identifiant de connexion, mais aussi un matricule salarié, une date d’entrée en formation ou l’historique d’un dossier.
Un « traitement » recouvre toute opération sur ces données : les collecter, les saisir, les consulter, les classer, les corriger, les transmettre, les archiver ou les supprimer. Ranger un dossier RH est un traitement. Mettre à jour un tableau de suivi aussi.
Les six principes du règlement
L’article 5 pose les règles que tout traitement doit respecter :
Les six principes du règlement| Principe | Ce que cela implique |
|---|
| Licéité, loyauté, transparence | La personne sait quelles données sont collectées, par qui et pourquoi. |
| Limitation des finalités | Les données servent l’objectif annoncé au départ, pas un autre décidé ensuite. |
| Minimisation | On ne collecte que ce qui est nécessaire à cet objectif, rien de plus. |
| Exactitude | Les données sont tenues à jour et les erreurs corrigées sans délai. |
| Limitation de la conservation | Chaque donnée a une durée de vie définie, au terme de laquelle elle est supprimée ou archivée. |
| Intégrité et confidentialité | Les données sont protégées contre la perte, l’accès non autorisé et la divulgation. |
S’y ajoute le principe de responsabilité : il ne suffit pas de respecter ces règles, il faut pouvoir le démontrer.
Sur quelle base peut-on traiter des données ?
Aucun traitement n’est possible sans l’une des six bases légales de l’article 6 :
- Le consentement de la personne, libre, spécifique, éclairé et révocable à tout moment.
- L’exécution d’un contrat, ou de mesures précontractuelles prises à la demande de la personne.
- Une obligation légale à laquelle le responsable est soumis, par exemple la conservation des pièces comptables.
- La sauvegarde des intérêts vitaux d’une personne.
- Une mission d’intérêt public ou relevant de l’autorité publique.
- L’intérêt légitime du responsable, à condition qu’il ne porte pas atteinte aux droits des personnes.
Contrairement à une idée répandue, le consentement n’est pas la base la plus fréquente en contexte professionnel. La gestion d’un dossier client ou d’un dossier salarié repose sur l’exécution du contrat, pas sur un consentement qu’il faudrait recueillir.
Les droits des personnes
Toute personne dont les données sont traitées dispose des droits suivants, exerçables gratuitement, avec une réponse due dans un délai d’un mois :
Les droits des personnes| Droit | Article | Portée |
|---|
| Information | 12 à 14 | Savoir qui traite ses données, pourquoi et combien de temps. |
| Accès | 15 | Obtenir une copie des données détenues. |
| Rectification | 16 | Faire corriger une donnée inexacte ou incomplète. |
| Effacement | 17 | Faire supprimer ses données, sous réserve des obligations légales de conservation. |
| Limitation | 18 | Geler l’usage des données le temps d’une vérification ou d’une contestation. |
| Portabilité | 20 | Récupérer ses données dans un format lisible par machine. |
| Opposition | 21 | S’opposer à un traitement, notamment à la prospection. |
| Directives post-mortem | L. 85 (loi FR) | Définir le sort de ses données après son décès. |
Responsable de traitement ou sous-traitant ?
Le règlement distingue deux rôles, et Bernalis occupe tantôt l’un, tantôt l’autre. C’est la distinction la plus importante de cette page.
Bernalis responsable de traitement
Pour ses propres données (les demandes reçues via le formulaire de contact, les coordonnées de ses clients, les comptes de l’espace client, la facturation) c’est Bernalis qui décide des finalités et des moyens. Le détail figure dans la politique de confidentialité.
Bernalis sous-traitant
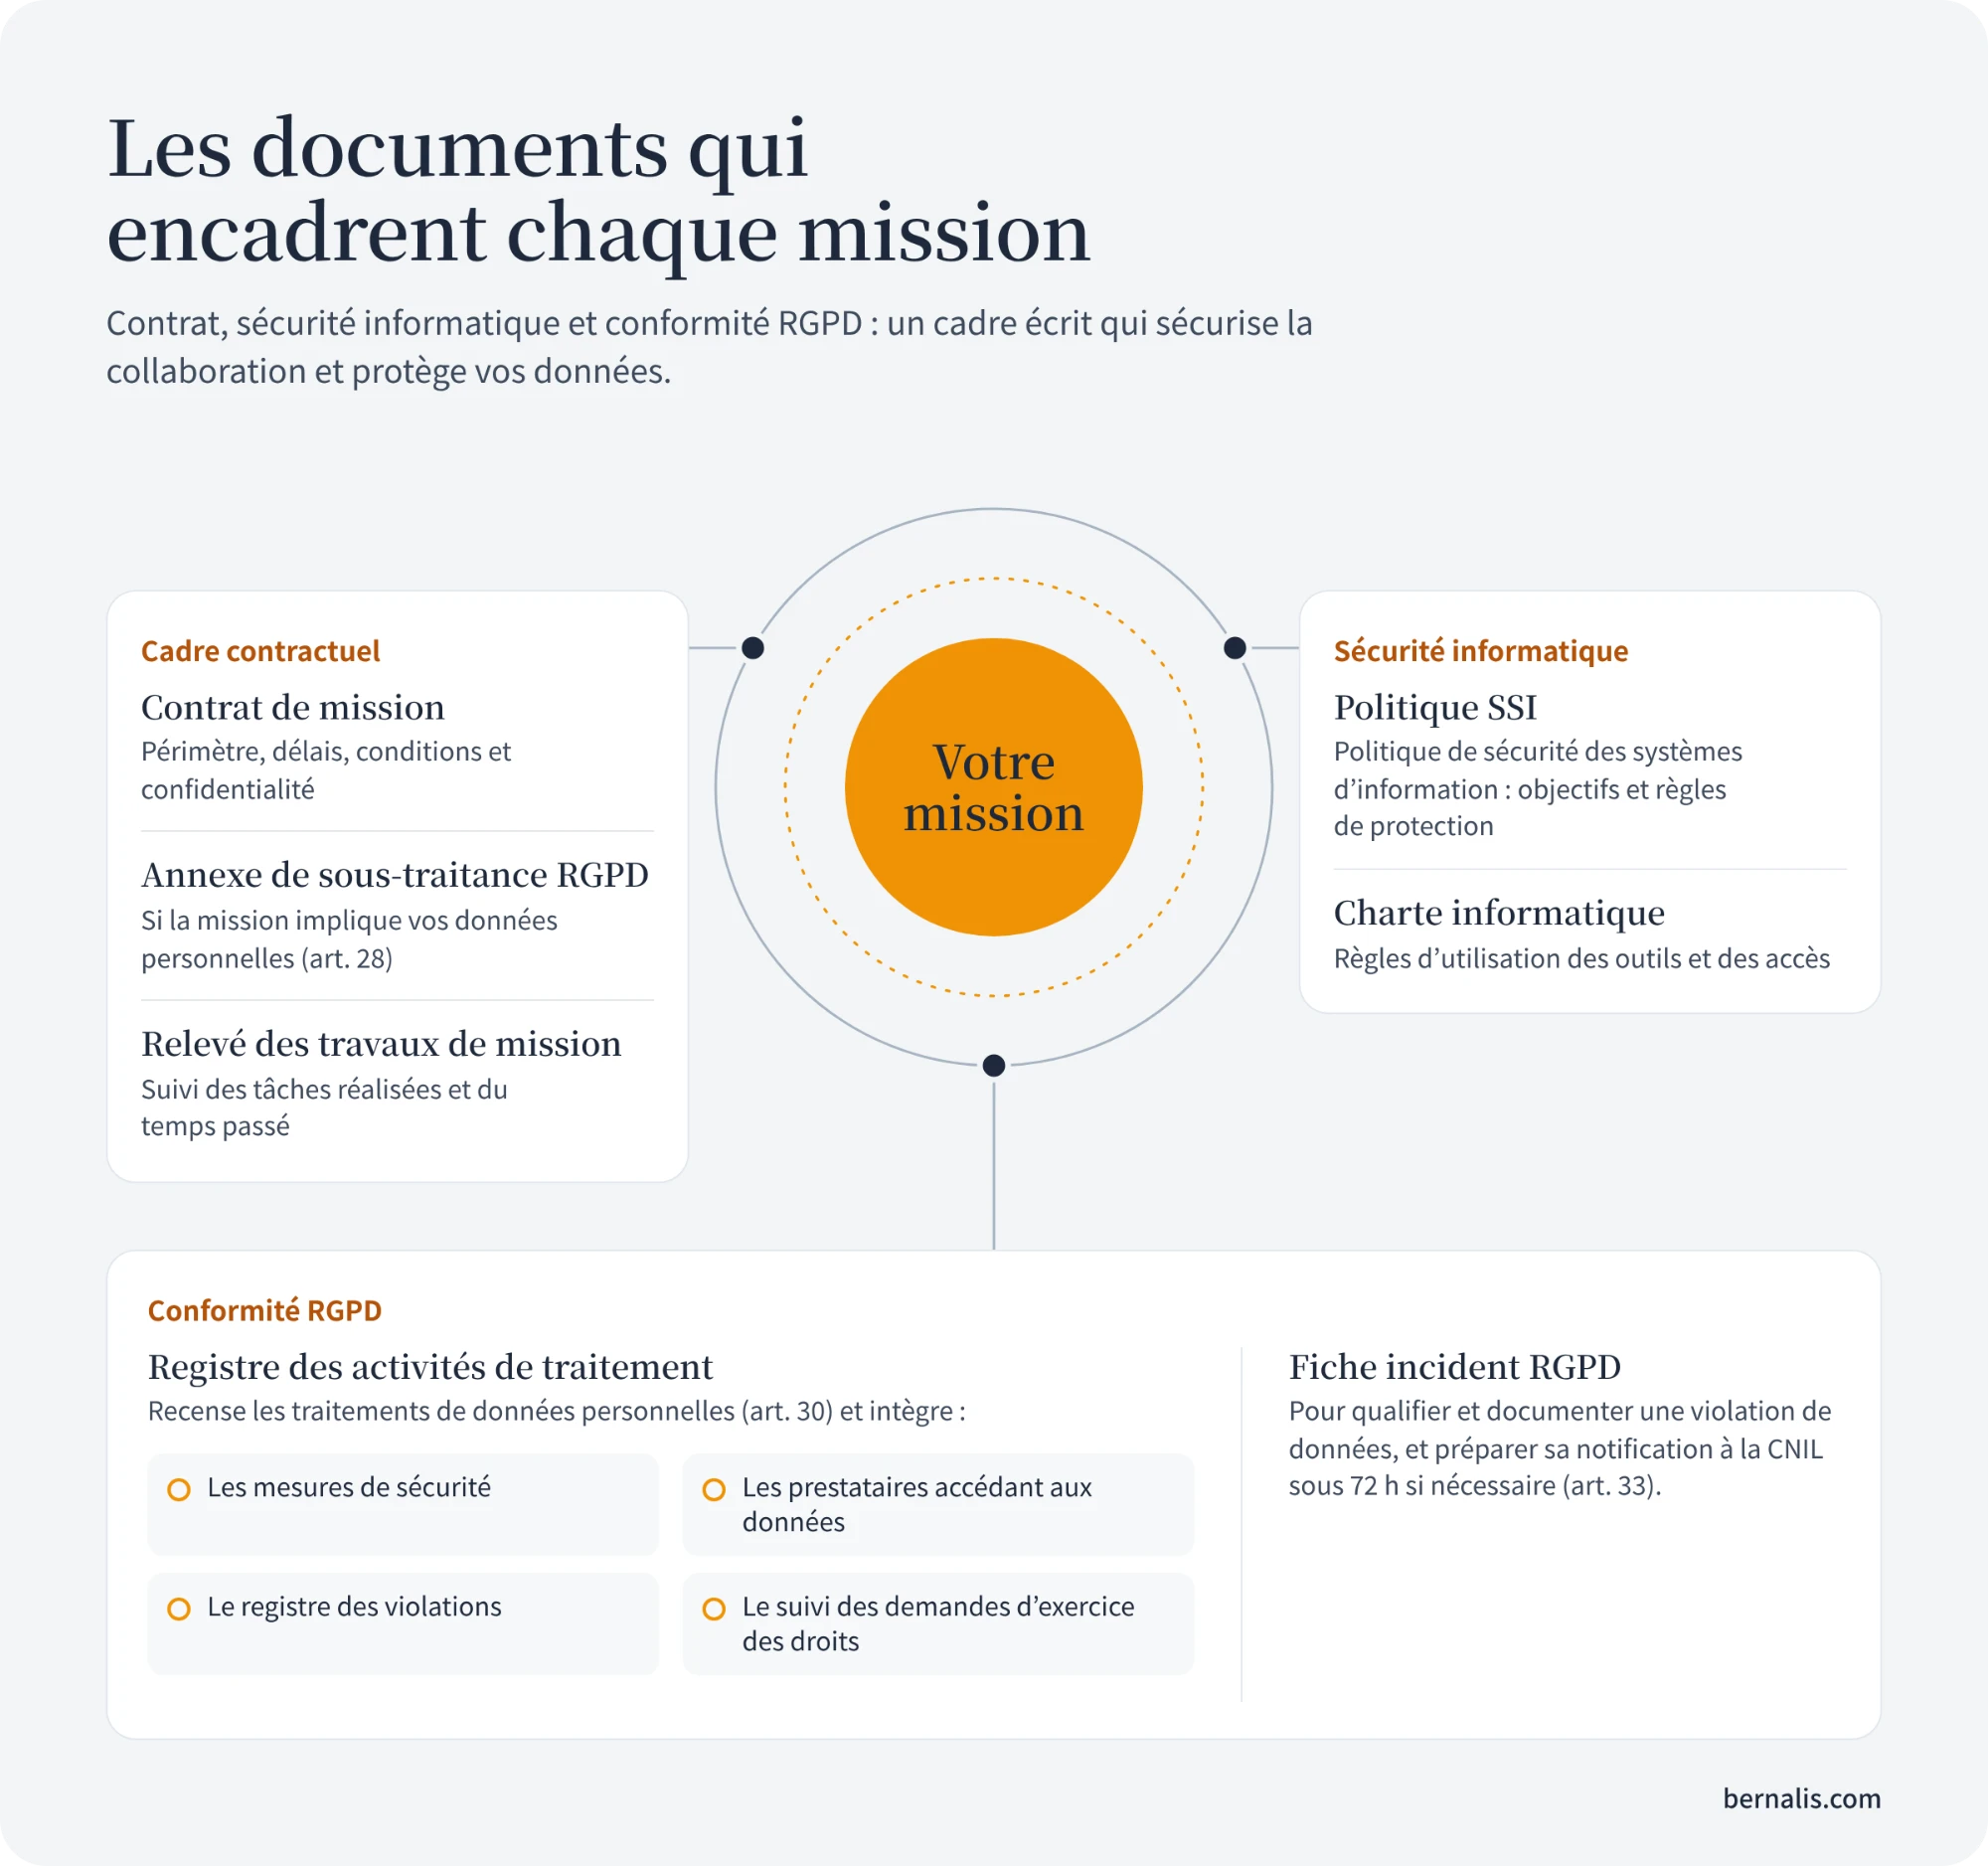
Dès lors qu’une mission conduit à traiter les données de vos salariés, stagiaires, adhérents ou clients — préparer des dossiers RH, suivre des sessions de formation, reprendre un fichier, relancer des processus — Bernalis agit comme sous-traitant au sens de l’article 28. Vous restez responsable de traitement ; j’interviens sur votre instruction documentée, et dans ce cadre seulement.
L’article 28 impose alors un contrat écrit entre nous. Il précise l’objet et la durée du traitement, sa nature et sa finalité, les catégories de personnes et de données concernées, ainsi que les obligations suivantes à ma charge :
- Ne traiter les données que sur votre instruction documentée.
- Garantir la confidentialité des personnes autorisées à y accéder.
- Mettre en œuvre des mesures de sécurité appropriées (article 32).
- Ne recourir à aucune sous-traitance ultérieure sans votre autorisation écrite.
- Vous aider à répondre aux demandes d’exercice de droits que vous recevez.
- Vous notifier sans délai toute violation de données dont j’aurais connaissance.
- Supprimer ou vous restituer les données au terme de la mission, selon votre choix.
- Mettre à votre disposition les éléments nécessaires pour démontrer le respect de ces obligations.
Concrètement : un accord de sous-traitance est annexé à la proposition dès qu’une mission suppose l’accès à des données personnelles. Vous n’avez pas à le réclamer, je le joins.
Les engagements de Bernalis
- Minimisation réelle. Je demande les pièces nécessaires à la mission, pas un accès général à vos systèmes quand un périmètre restreint suffit.
- Cloisonnement. Chaque client dispose d’un espace séparé. Aucune donnée n’est réutilisée d’une mission à l’autre.
- Aucun entraînement de modèle. Vos documents et vos données ne sont jamais utilisés pour entraîner un système d’intelligence artificielle ni transmis à un tiers à cette fin. Les prestations d’évaluation de contenu portent sur les productions de vos outils, pas sur l’alimentation des miens.
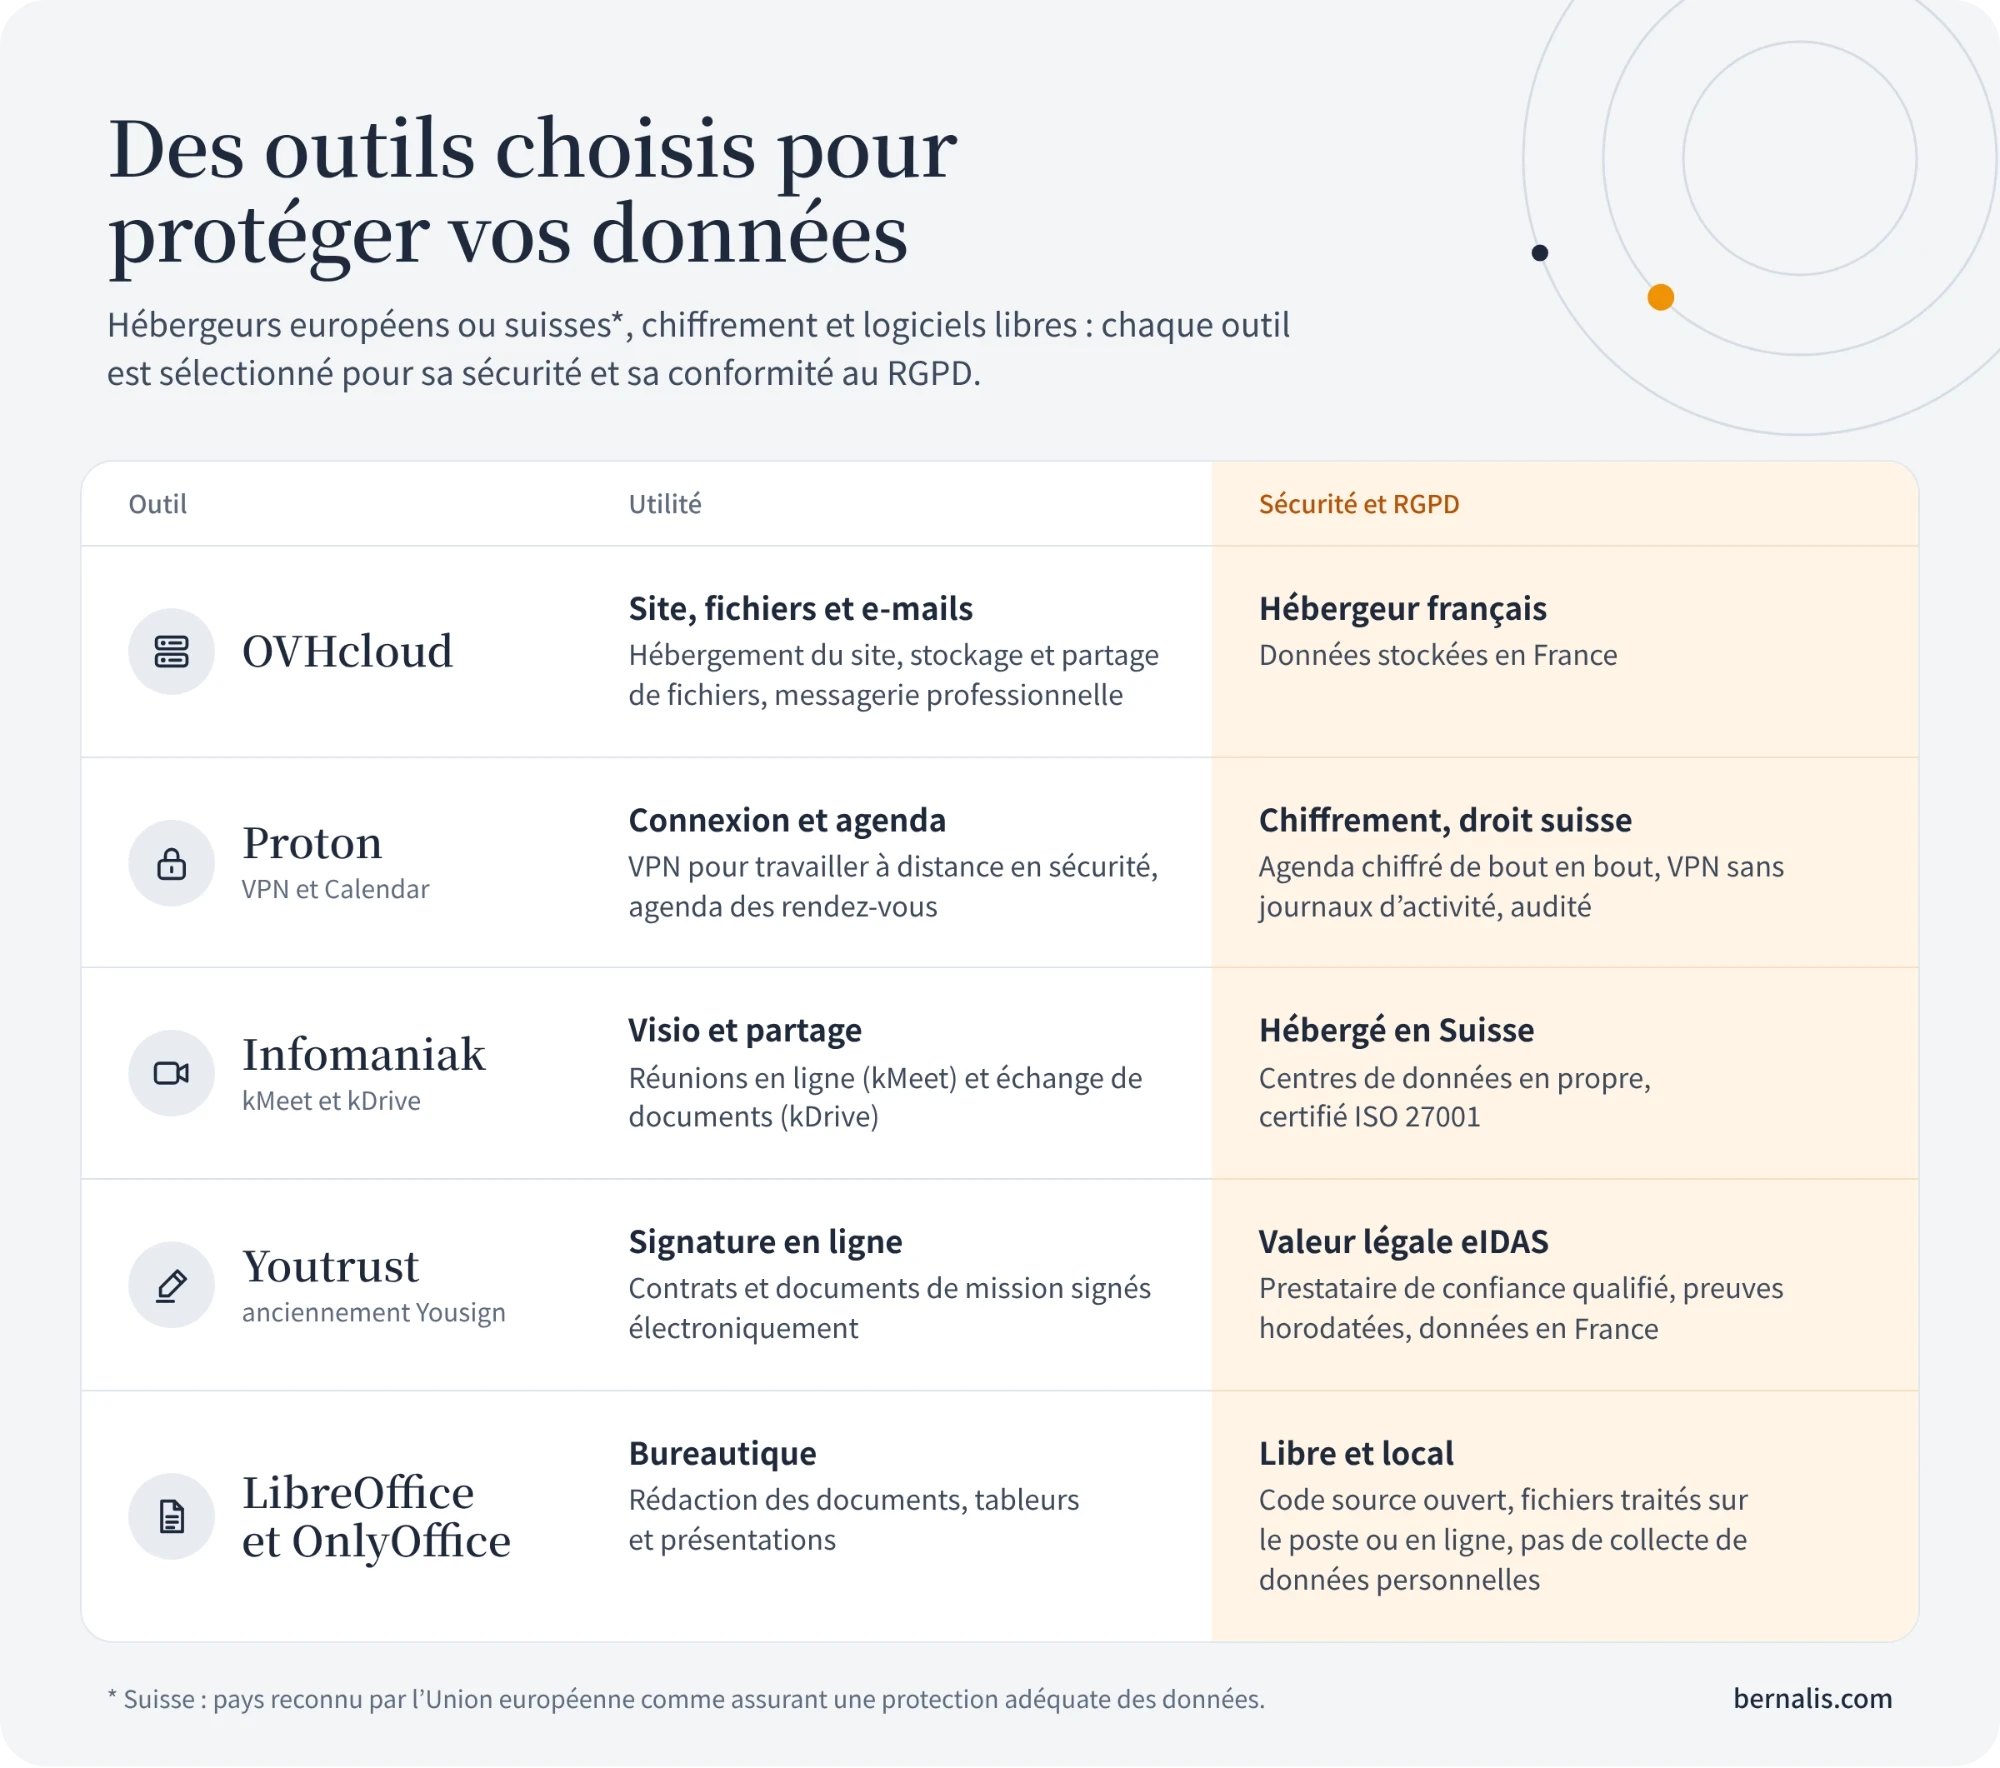
- Hébergement européen ou suisse. Le site et l’espace client sont hébergés en France, chez OVH. Les outils de visioconférence, de partage et d’agenda sont hébergés en Suisse, pays reconnu par l’Union européenne comme assurant une protection adéquate des données.
- Suppression à la demande. Les fichiers déposés sont supprimés sur demande écrite et dans tous les cas au plus tard 30 jours après la fin de la mission. Les accès sont révoqués à la fin de la mission.
- Zéro sous-traitance. Aucune tâche n’est confiée à un tiers sans votre accord écrit préalable.
Sécurité et violations de données
L’article 32 impose des mesures techniques et organisationnelles adaptées au risque. Côté Bernalis : chiffrement des échanges en HTTPS, identifiant personnel par client, vérification en deux étapes à la connexion, mots de passe stockés sous forme chiffrée, accès limité au strict nécessaire.
En cas de violation de données — perte, accès non autorisé, divulgation — les articles 33 et 34 imposent une notification à la CNIL dans les 72 heures lorsque le risque est avéré, et une information des personnes concernées lorsque le risque est élevé. Si Bernalis agit comme sous-traitant, je vous alerte sans délai afin que vous puissiez procéder à cette notification.
Registre des traitements
L’article 30 impose de tenir un registre décrivant les traitements réalisés. Bernalis tient ce registre pour ses propres traitements, ainsi que le registre des catégories d’activités effectuées pour le compte de ses clients. Il est communiqué à chaque client lors de la conclusion du contrat. Il est également remis sur demande dans le cadre d’un audit ou d’un contrôle.
Transferts hors de l’Union européenne
Les données sont hébergées en France, à une exception près : la visioconférence et le partage de documents (Infomaniak), ainsi que l’agenda et le VPN (Proton), s’appuient sur des centres de données situés en Suisse.
La Suisse bénéficie d’une décision d’adéquation de la Commission européenne : elle est reconnue comme offrant un niveau de protection équivalent à celui du RGPD (article 45). Ces transferts ne nécessitent donc pas de garantie supplémentaire. Ils sont mentionnés dans l’accord de sous-traitance joint à la proposition.
Aucune donnée n’est transférée vers un autre pays hors de l’Union européenne. Si une mission devait l’exiger, elle ne serait engagée qu’après vérification d’un cadre de transfert valide et avec votre accord écrit préalable.
Exercer vos droits, ou signaler un problème
Pour toute question relative à vos données ou pour exercer l’un de vos droits, écrivez à bernard@bernalis.com. Une réponse vous est apportée dans un délai d’un mois. Une pièce d’identité peut être demandée en cas de doute raisonnable sur votre identité.
Si la réponse ne vous satisfait pas, vous pouvez saisir la CNIL : 3 place de Fontenoy, TSA 80715, 75334 Paris Cedex 07 — cnil.fr. La saisine est gratuite et se fait en ligne.
Pour aller plus loin